詐欺SMSの手口が変わった|2026年は「盗む」より「送金させる」型に注意
更新: 2026.08.01
この記事のポイント
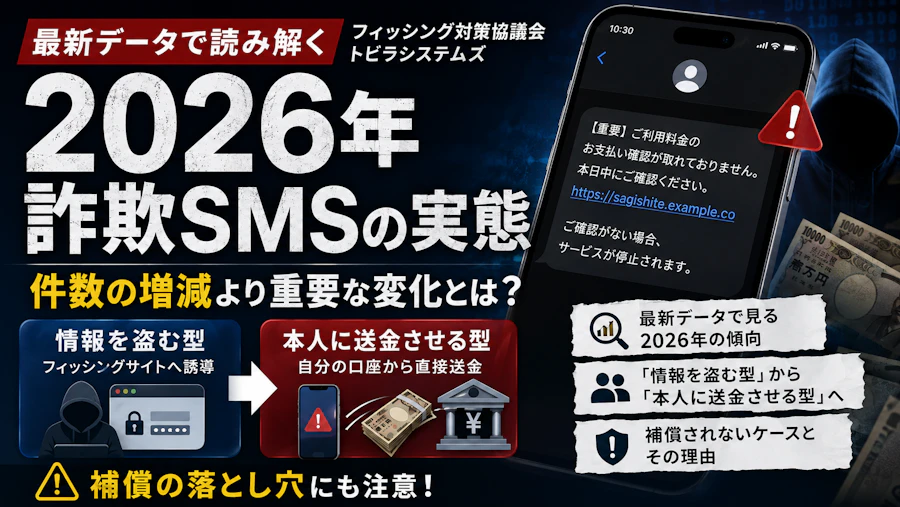
- 「SMS詐欺が急増中」と語られがちだが、フィッシング対策協議会の月次報告を見ると2026年6月の報告件数は72,370件で前月比53,691件減(約42.6%減)。件数は月ごとに大きく上下しており、増減だけを追っても防御の役には立たない
- 本当に変わったのは手口の中身。従来のフィッシングはIDやカード情報を「盗む」型だったが、2026年は本人に「送金させる」型が伸びている。トビラシステムズの調査では、PayPay送金詐欺の件数が2026年5月に2月比22.4倍に達した
- 送金型が危険なのは補償の観点。PayPayの補償制度は第三者による乗っ取りを想定しており、残高を送る・受け取る機能を使った送金は対象外とされる。自分の意思で送金した扱いになるため取り戻せない
- 2026年6月に確認された詐欺SMSのカテゴリは金融・決済サービスが40.8%、EC・ネット通販が13.8%。かたられたブランドはMastercard、三井住友カード、Amazonが目立つ。ETC利用照会サービスや首都高ドライバーズサイトを装う手口も確認されている
- 判断の原則は単純で、SMSのリンクは踏まず、用件は公式アプリかブックマーク済みの正規サイトから確認する。そして「支払い」ではなく「送金」を求められた時点で詐欺と考えてよい
「SMS詐欺が急増している」という言い方をよく見かけますが、一次データを確認すると話は単純ではありません。フィッシング対策協議会の月次報告では、2026年6月の報告件数は72,370件で前月比53,691件減、約42.6%の減少でした。同協議会はスミッシング(SMSから誘導するフィッシング)について、報告数は減少傾向としています。本当に変わったのは件数ではなく手口の中身で、IDやカード情報を「盗む」型から、本人に「送金させる」型へ軸足が移りました。この違いは、被害に遭ったときに取り戻せるかどうかを分けるため、件数の増減よりはるかに重要です。
目次
「詐欺SMSが急増」という説明が実態と噛み合わない理由
フィッシング対策協議会が受領した2025年1月から12月のフィッシング報告件数は2,454,297件で、過去最多を記録しました。2024年比で約1.43倍です。この数字だけを見れば、確かに急増と言えます。
しかし月単位で追うと、状況はもっと不安定です。2026年6月の報告件数は72,370件で、前月から53,691件減りました。減少率にして約42.6%です。悪用されたブランド数も98件で前月より14件減っています。一方で、重複を除いたURL件数は42,241件と前月比で約3.2%増えました。
つまり、報告件数は月ごとに大きく振れており、「今月増えた/減った」を根拠に警戒レベルを上げ下げしても意味がありません。防御の役に立つのは、届く内容がどう変わったかのほうです。
変わったのは件数ではなく「何をさせられるか」
従来型:情報を盗む
これまでのスミッシングの典型は、宅配の不在通知やカード会社の利用確認を装ってリンクを踏ませ、偽サイトでIDやパスワード、クレジットカード番号を入力させるものでした。盗まれた情報は不正利用に使われます。
この型の場合、被害の回収余地は比較的あります。クレジットカードの不正利用であれば、カード会社の補償制度が働く余地が残されているためです。
新型:本人に送金させる
2026年に伸びているのは、被害者自身の手で送金を完了させる型です。携帯電話料金や水道料金の未納を装うSMSから始まり、電気料金、税金、社会保険料、クレジットカード会社と装う対象が広がりました。リンクを開くと決済アプリが起動し、数タップで詐欺グループの口座へ残高が渡ります。
トビラシステムズの調査によれば、PayPayの送金機能を悪用したこの手口は、2026年5月時点で2月の22.4倍に達しました。6月以降は、オンラインゲームやトレーディングカードの購入サイトなど、娯楽系サイトをかたるパターンも確認されています。
送金型が厄介なのは「補償が効かない」から
⚠️ PayPayの補償制度は、主に第三者によるアカウントの乗っ取りを想定したものです。 残高を送る・受け取る機能を使った送金は対象外とされています。理由は明快で、利用者自身の意思で送金を実行した扱いになるためです。だまされた結果であっても、操作したのは本人だという整理になります。
ここが従来型との決定的な違いです。情報を盗まれた場合と違い、送金してしまった残高は制度的な救済の枠外に置かれます。相手が受け取りを完了する前であれば送金履歴からキャンセルできますが、相手が自動受け取りを有効にしていればキャンセルもできません。
過去90日以内の取引であれば、送金のチャット画面から「取引を報告する」で通報でき、同じ相手と取引できなくするブロック機能も用意されています。ただし、これらは事後の措置であって、お金が戻る仕組みではありません。
2026年半ばに実際に出回っている文面の傾向
トビラシステムズが2026年6月に確認した詐欺SMSのカテゴリ別割合は次のとおりです。
カテゴリ | 割合(2026年6月) | 備考 |
|---|---|---|
金融・決済サービス | 40.8% | 最大勢力 |
EC・ネット通販 | 13.8% | 前月より大幅に増加 |
かたられたブランドとしては、Mastercard、三井住友カード、Amazonが多く確認されました。加えて、ETC利用照会サービスや首都高ドライバーズサイトを装う手口も報告されています。未納料金の支払いやシステムの通信異常を装ってURLへ誘導し、ユーザーID・パスワード・クレジットカード情報を入力させる流れです。
同じ時期のフィッシング対策協議会の報告では、悪用されたブランドはAmazonが約24.0%、VISAが約11.8%、Appleが約11.6%で、上位5ブランドが全体の約55.0%を占めました。1,000件以上の報告があったのは15ブランドで、これだけで全体の約74.7%です。
裏を返せば、警戒すべき相手はごく少数のブランドに集中しています。Amazon、主要カードブランド、通信キャリア、そして公共料金・道路関連。この範囲を名乗るSMSは、内容にかかわらず一度立ち止まる価値があります。
見分け方は3つの原則で足りる
文面の日本語が不自然かどうかで見分けようとするのは、もはや有効な方法ではありません。実務として機能する原則は次の3つです。
1. 身に覚えのないSMSのURLにアクセスしない
リンクを開いた時点で、偽サイトの判別という難しい作業を自分に課すことになります。開かなければその作業自体が不要です。
2. SMSで連絡してきた見知らぬ相手に送金しない
これが2026年に最も重要な原則です。企業が料金の支払いを個人間送金機能で求めることはありません。 「送金してください」と言われた時点で、内容の真偽を検討する必要すらなく詐欺と判断してかまいません。
3. 用件は公式アプリかブックマークから確認する
未納の請求が本当にあるなら、そのサービスの公式アプリやマイページに必ず記録が残ります。SMSのリンクを使わず、自分が普段使っている経路から確認すれば、それだけで大半の手口は無力化します。
端末や契約側でできること
各携帯キャリアは詐欺SMSのフィルタリング機能を提供しています。名称や設定方法は契約中のキャリアによって異なるため、公式サイトで確認して有効にしておく価値があります。
電話については、トビラシステムズの2026年6月データで、新たに迷惑電話番号として登録された番号の50.0%が国際電話番号でした(前月比で10.2ポイント減)。心当たりのない国際電話番号からの着信を拒否する設定は、それだけで相当数を遮断できることになります。
それでも踏んでしまったら
情報を入力してしまった場合は、該当サービスのパスワード変更とカードの利用停止を最優先で行います。送金してしまった場合は、相手が受け取る前であればキャンセル、受け取られていれば通報とブロック、そして警察への相談という順になります。
なお、詐欺の手口はSMSに限りません。家族の声を装う音声クローンなど、別の入口からの手口については別記事(PLACEHOLDER_INTERNAL_LINK: ai-voice-clone-scam-family-detection-guide)で整理しています。また、ログインの仕組みそのものをフィッシングに強い方式へ変えるという発想については、パスキーを扱った記事(PLACEHOLDER_INTERNAL_LINK: passkey-migration-guide-2026)も参考になります。
まとめ
2026年の詐欺SMSで見るべきなのは件数ではありません。フィッシング対策協議会の報告件数は月ごとに大きく上下し、6月は前月比42.6%減でした。一方で手口は、情報を盗む型から本人に送金させる型へ確実に移っています。PayPay送金詐欺が2月比22.4倍という数字が示すのはその変化です。
そして送金型は、補償の枠外に置かれるという点で従来型より回収が難しくなります。だからこそ、判断基準は単純にできます。SMSのリンクは踏まない。送金を求められたら詐欺。用件は公式アプリで確認する。 この3つを家族と共有しておくことが、最も費用対効果の高い対策です。
※本記事の統計は2026年8月1日時点で公表されている情報に基づきます。フィッシングの報告状況は毎月更新されるため、最新の傾向はフィッシング対策協議会の月次報告でご確認ください。
よくある質問(FAQ)
Q.詐欺SMSは2026年に増えているのですか?
A.報告件数だけを見ると単純な増加とは言えません。フィッシング対策協議会が受領した2025年1月〜12月のフィッシング報告件数は2,454,297件で過去最多、2024年比で約1.43倍でしたが、月次では変動が大きく、2026年6月の報告件数は72,370件で前月比53,691件減(約42.6%減)でした。同協議会はSMSから誘導されるスミッシングについて報告数が減少傾向にあるとしています。件数の増減より、手口がどう変わったかを見るほうが実用的です。
Q.「送金させる型」とはどんな手口ですか?
A.携帯電話料金や水道料金、電気料金、税金、社会保険料、クレジットカードの未納などを装うSMSが届き、記載されたURLにアクセスすると決済アプリが起動し、数タップで詐欺グループの口座へ残高を送金してしまうという流れです。トビラシステムズの調査では、PayPayの送金機能を悪用したこの手口が2026年5月に2月比22.4倍まで増え、6月以降はオンラインゲームやトレーディングカードの購入サイトなど娯楽系サイトをかたるパターンも確認されています。
Q.送金してしまった場合、返金されますか?
A.原則として補償の対象外です。PayPayの補償制度は主に第三者によるアカウントの乗っ取りを想定しており、残高を送る・受け取る機能を利用した送金は対象外とされています。利用者自身の意思で送金を実行した扱いになるためです。相手が受け取りを完了する前であれば送金履歴からキャンセルできますが、相手が自動受け取りを有効にしていればキャンセルできません。過去90日以内の取引であれば送金のチャット画面から「取引を報告する」で通報でき、相手をブロックする機能も用意されています。
Q.どんなブランドをかたるSMSが多いですか?
A.トビラシステムズの2026年6月の調査では、詐欺SMSのカテゴリは金融・決済サービスが40.8%、EC・ネット通販が13.8%で、ブランド別ではMastercard、三井住友カード、Amazonをかたるものが多く確認されています。同時期のフィッシング対策協議会の月次報告では、報告全体で悪用されたブランドはAmazonが約24.0%、VISAが約11.8%、Appleが約11.6%で、上位5ブランドが全体の約55.0%を占めました。ETC利用照会サービスや首都高ドライバーズサイトを装う手口も報告されています。
Q.詐欺SMSを見分けるコツはありますか?
A.文面の巧拙で見分けようとしないことが最大のコツです。実務的な原則は3つで、身に覚えのないメール・SMSのURLにはアクセスしない、SMSで連絡してきた見知らぬ相手に送金しない、利用しているサービスは公式アプリかブックマークした正規サイトから確認する、という形になります。特に「送金」を求められた時点で、正規の請求ではないと判断してかまいません。企業が料金の支払いを個人間送金機能で求めることはありません。
その他のご不明点がある場合は、お問い合わせページからご連絡ください。