パスキーに移行すべき?2026年は「選ぶ」から「必須」に変わった
更新: 2026.08.01
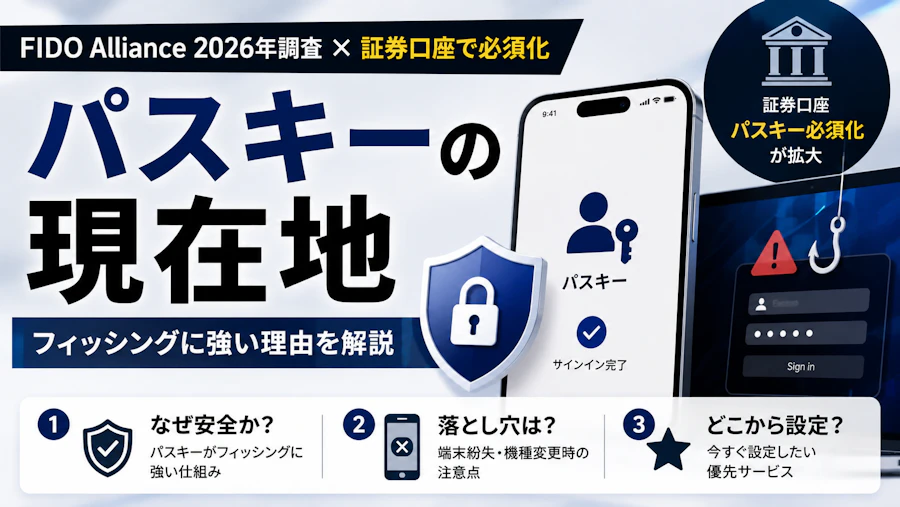
この記事のポイント
- FIDO Allianceが2026年5月7日に公表した調査(2026年4月実施、日本を含む10カ国・消費者11,000人)では、パスキーの認知度は90%、75%が少なくとも1つのアカウントで有効化済み。世界で使われているパスキーは約50億と推定されている
- 一方で「利用可能なときに定期的に使う」と答えたのは49%にとどまる。有効化率75%との差は、設定はしたものの結局パスワードでログインし続けている層が相当数いることを示している
- 日本では証券口座で状況が変わった。日本証券業協会はガイドラインを改め、インターネット取引のログインで高度な多要素認証を原則2026年6月末までに必須化するよう求めた。SMBC日興証券は2026年4月下旬以降、パスキー認証を段階的に必須化している
- パスキーがフィッシングに強いのは、秘密鍵が端末内に留まり、認証情報が登録したサイトと技術的に紐づくため。偽サイトでは仕組み上そもそも動作しない。SMSの認証コードのように「本人がうっかり教えてしまう」経路が存在しない
- 最大の弱点は端末を失ったときの復旧。iCloudキーチェーンやGoogleパスワードマネージャーによるクラウド同期を有効にし、予備のデバイスにも登録しておくことが実務上の必須条件になる
パスキーは「試してみる新しい技術」の段階を終えました。日本証券業協会はガイドラインを改め、インターネット取引のログインで高度な多要素認証を原則2026年6月末までに必須化するよう証券会社へ求めており、SMBC日興証券のように2026年4月下旬から段階的に必須化した会社もあります。FIDO Allianceが2026年5月7日に公表した調査では認知度90%、75%が少なくとも1つのアカウントで有効化済みです。ただし「利用可能なときに定期的に使う」は49%にとどまります。つまり多くの人が設定だけして使っていない状態にあり、そのままではフィッシング耐性という最大の利点を受け取れていません。
目次
「移行するか」の議論はもう終わっている
パスキーをめぐる話題は長らく「便利そうだが必要なのか」というトーンでした。それが2026年に変わったのは、日本の金融分野で必須化が進んだためです。
背景にあるのは証券口座の乗っ取り問題です。フィッシングやマルウェアで認証情報が盗まれ、なりすましによる不正な売買が多発したことを受け、金融庁・日本証券業協会・警察庁は、フィッシング耐性のある認証方式(パスキー認証等)の提供・必須化を、インターネット取引を提供するすべての証券会社に要請しました。
日本証券業協会は不正アクセス防止に関するガイドラインを改定し、株式のインターネット取引のログインについて、生体認証などの高度な多要素認証を原則2026年6月末までに必須化するよう求めています。同協会は必須化を決定した証券会社の一覧も公表しています。
つまり、証券口座を持っている人にとっては、すでに「選ぶ」対象ではなくなっています。
数字で見る現在地と、そこにあるギャップ
FIDO Allianceは2026年5月7日、World Passkey Day 2026に合わせて調査結果を公表しました。2026年4月にSapio Researchが実施したもので、日本を含む10カ国の消費者11,000人が対象です。
指標 | 数値 |
|---|---|
パスキーの認知度 | 90% |
少なくとも1つのアカウントで有効化 | 75% |
利用可能なときに定期的に使用 | 49% |
世界のパスキー総数(推定) | 約50億 |
企業(従業員500名以上)の導入率 | 68%が展開中または積極導入中 |
注目すべきは、有効化率75%と常用率49%の差です。4人に3人が設定済みなのに、実際に使い続けているのは2人に1人しかいません。
📌 設定しただけでは守られません。 パスキーを登録しても、そのアカウントにパスワードでのログインが残っていて普段そちらを使っているなら、攻撃者から見た侵入経路は従来と変わりません。パスキーの価値は「パスワードを使わなくなること」で初めて発生します。
なぜフィッシングに強いのか
パスキーの強さは、利用者の注意力に依存しない点にあります。
パスワードやSMSで届く認証コードは、本人が偽サイトに入力してしまえばそれで盗まれます。どれだけ「偽サイトに注意」と呼びかけても、精巧な偽サイトを見分ける負担は利用者側に残り続けます。
パスキーの場合、認証に使う秘密鍵は端末の中に留まり、外部へ送信されません。さらに、その認証情報は登録したサイトと技術的に結び付けられているため、見た目がそっくりな偽サイトでは仕組み上そもそも動作しません。「うっかり教えてしまう」という経路が存在しないという設計です。
この性質は、詐欺SMSの手口が巧妙化している現状と噛み合います。SMSから偽サイトへ誘導する手口の実態については別記事(PLACEHOLDER_INTERNAL_LINK: sms-phishing-2026-tactics-and-defense)で整理していますが、文面や見た目で見分ける方法には限界があります。見分けなくても被害が成立しない仕組みへ移すほうが、根本的な解決に近いといえます。
唯一にして最大の弱点は「端末をなくしたとき」
パスキーの導入をためらう理由として最も現実的なのが、端末を失ったときにログインできなくなるのではないかという不安です。これは正当な懸念で、対策を取らなければ実際に起こりえます。
クラウド同期を有効にしておく
パスキーを端末内だけに保存していると、紛失・故障の時点でアクセス手段が消えます。iCloudキーチェーンやGoogleパスワードマネージャーによるクラウド同期を有効にしておけば、同じプラットフォームのアカウント(Apple AccountやGoogleアカウント)に新しい端末でサインインし直すことで復旧できます。
予備のデバイスにも登録しておく
スマートフォンだけでなくPCやタブレットにも登録しておくと、1台失っても別の経路が残ります。特に金融系のアカウントでは、この冗長性を持たせておく価値があります。
機種変更の前に確認する
同じプラットフォーム間で同期が有効なら、機種変更でもそのまま引き継げるのが一般的です。一方、プラットフォームをまたぐ場合や同期を有効にしていなかった場合は、新しい端末での再登録が必要になります。引き継げなかったときのために、本人確認のうえで古いパスキーを削除する手続きを用意しているサービスもあります。
別のログイン手段を完全には消さない
パスキー一本に絞り切るのは、復旧経路を1つにする行為でもあります。当面は、パスキーを主として使いつつ、緊急時の代替手段(登録済みメールアドレスによる本人確認など)が生きているかを確認しておくのが現実的です。
どのサービスから設定すべきか
すべてを一度に移す必要はありません。被害額の大きい順に進めるのが合理的です。
優先度 | 対象 | 理由 |
|---|---|---|
○ 最優先 | 証券・銀行などの金融サービス | 被害額が直接的かつ大きい。証券は必須化も進行中 |
○ 高 | メールアカウント(Google/Apple/Microsoft) | 他サービスのパスワード再設定がここに依存する。落ちると連鎖する |
△ 中 | EC・決済サービス | 不正利用の補償制度がある場合が多く、金融ほど切迫しない |
△ 中 | SNS | 乗っ取りの実害はあるが、金銭被害は間接的 |
× 後回しでよい | パスキー未対応のサービス | 対応していないものはパスワード管理ツールで運用する |
メールアカウントを金融の次に置いているのには理由があります。多くのサービスは「パスワードを忘れた」の導線をメールに依存しており、メールを取られた時点で他のアカウントも連鎖的に危険になるためです。金融を守っても、その口座の通知先メールが乗っ取られていれば意味が薄れます。
まとめ
2026年のパスキーは、便利な選択肢ではなく前提になりつつあります。証券口座では日本証券業協会が原則2026年6月末までの多要素認証必須化を求め、各社が実際に対応を進めました。FIDO Allianceの調査でも認知度90%、有効化75%、世界で約50億という規模に達しています。
ただし常用率は49%です。設定しただけでパスワードを使い続けているなら、守られているとは言えません。やるべきことは単純で、金融とメールから順にパスキーを設定し、クラウド同期を有効にし、予備の端末にも登録しておく。この3つで、フィッシングに対する耐性は仕組みとして手に入ります。
※本記事の統計・制度に関する記述は2026年8月1日時点で公表されている情報に基づきます。各サービスの対応状況や設定方法は変更されることがあるため、実際の設定時には各サービスの公式案内をご確認ください。
よくある質問(FAQ)
Q.パスキーはどのくらい普及していますか?
A.FIDO Allianceが2026年5月7日に公表した調査によると、パスキーの認知度は90%に達し、75%が少なくとも1つのアカウントで有効化しています。世界で利用されているパスキーの総数は約50億と推定されています。調査は2026年4月にSapio Researchが実施し、日本を含む10カ国の消費者11,000人が対象です。企業側でも、従業員500名以上の組織のうち68%が従業員向けのパスキー導入を展開中または積極的に進めていると回答しています。
Q.パスキーはなぜフィッシングに強いのですか?
A.認証に使う秘密鍵が端末の中に留まり、外部に送信されない仕組みだからです。さらに、その認証情報は登録したサイトと技術的に結び付けられているため、見た目がそっくりな偽サイトでは仕組み上そもそも動作しません。パスワードやSMSで届く認証コードは、本人が偽サイトに入力してしまえば盗まれますが、パスキーにはその経路自体が存在しない、という違いがあります。
Q.スマホをなくしたらログインできなくなりますか?
A.パスキーを端末内だけに保存していた場合はログインできなくなる可能性があります。これを避けるため、iCloudキーチェーンやGoogleパスワードマネージャーによるクラウド同期を有効にしておくのが実務上の前提になります。同期されていれば、同じプラットフォームのアカウント(Apple AccountやGoogleアカウント)に新しい端末でサインインし直すことで復旧できます。加えて、予備のデバイスにも登録しておくと安全性が高まります。
Q.機種変更のときはどうなりますか?
A.同じプラットフォーム間(iPhoneからiPhone、AndroidからAndroidなど)でクラウド同期が有効なら、そのまま引き継げるのが一般的です。一方、プラットフォームをまたぐ場合や同期を有効にしていなかった場合は、新しい端末で登録し直す必要があります。サービスによっては、本人確認のうえで古いパスキーを削除する手続きを用意しているところもあります。機種変更の前に、主要なサービスのログイン手段が他にも残っているかを確認しておくと安全です。
Q.どのサービスから設定すればいいですか?
A.被害額が大きい順に設定するのが合理的です。証券・銀行などの金融サービスが最優先で、次にメールアカウント(GoogleやApple、Microsoft)、その後にECや決済サービス、SNSという順序になります。メールアカウントを優先する理由は、多くのサービスのパスワード再設定がメールに依存しているためで、ここを取られると他がすべて連鎖的に危険になるからです。
その他のご不明点がある場合は、お問い合わせページからご連絡ください。